Sicherheit
„Sicher“ heisst hier: der Administrator liest nicht mit
Gremia.BR verarbeitet Unterlagen, die eine Kündigung vorbereiten, Angaben über einzelne Beschäftigte und Vorgänge der Schwerbehindertenvertretung. Was so ein System schützen muss, ist nicht nur der Zugriff von aussen, sondern auch der von innen.
Technische Verwaltung und fachlicher Zugriff sind zwei Dinge
In den meisten Systemen ist die Person, die den Server betreibt, zugleich die Person, die alles lesen kann. In Gremia.BR ist das ausdrücklich nicht so.
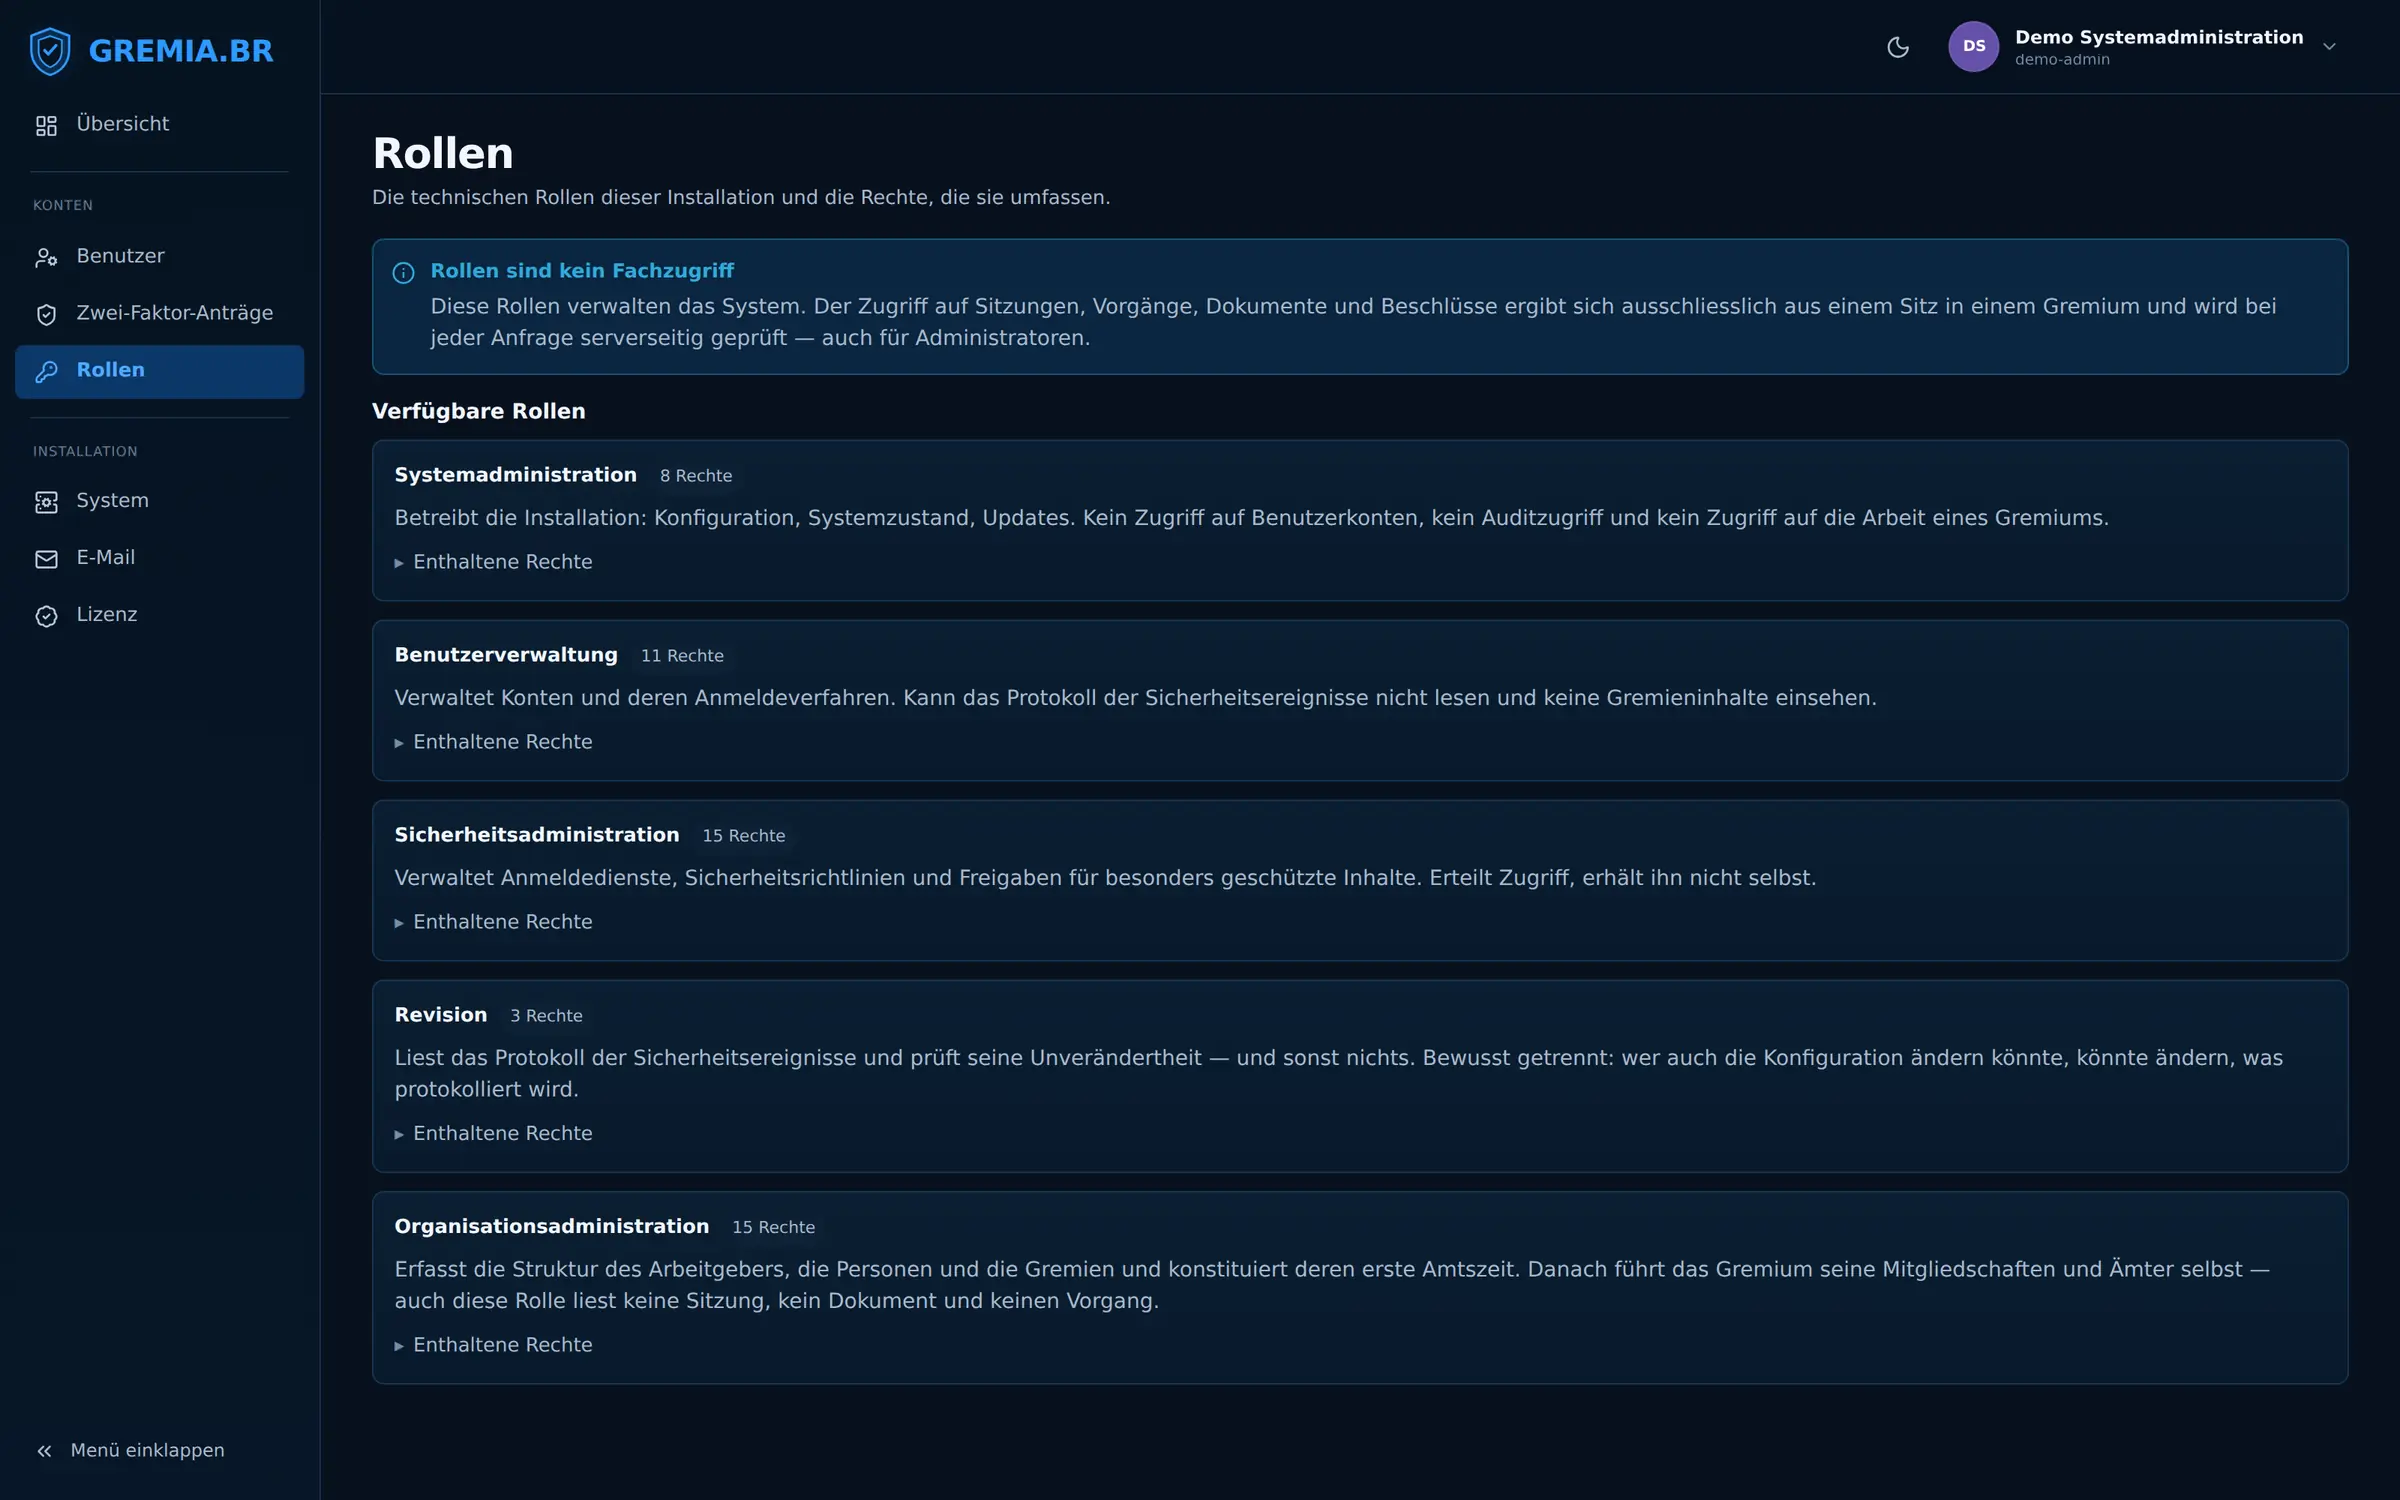
Technische Rolle
Systemadministration
Verwaltet
- Systemzustand und Konfiguration
- Benutzerkonten und technische Rollen
- Organisationsstruktur und Belegschaftszahlen
- Anlegen von Gremien und erster Amtszeit
Erreicht nicht
- Sitzungen, Tagesordnungen, Protokolle
- Beteiligungsverfahren und deren Unterlagen
- Dokumente eines Gremiums
- Aufgaben und interne Notizen
Sitz im Gremium
Mitglied einer Vertretung
Arbeitet mit
- Sitzungen des eigenen Gremiums
- Vorgänge, für die es zuständig ist
- Dokumente im Schutzbereich des Gremiums
- Beschlüsse, Aufgaben und Fristen
Erreicht nicht
- Inhalte anderer Gremien ohne Freigabe
- Konten und technische Konfiguration
- Das Protokoll der Sicherheitsereignisse
Ein Betriebsratsmitglied kann zugleich Systemadministrator sein. Sein fachlicher Zugriff kommt dann aus seinem Sitz im Gremium, nicht aus der technischen Rolle — und endet mit dem Sitz, nicht mit dem Konto.
Schutzklassen
Nicht alles ist gleich vertraulich
Jedes Dokument und jeder Vorgang trägt eine Schutzklasse. Sie entscheidet nicht nur darüber, wer lesen darf, sondern auch, was für den Zugriff verlangt wird.
Intern
Material der laufenden Arbeit eines Gremiums. Zugänglich für die, die einen Sitz darin haben.
Vertraulich
Unterlagen zu einzelnen Beschäftigten und laufende Beteiligungsverfahren. Der Zugriff wird protokolliert.
Hoher Schutz
Etwa Unterlagen einer Kündigungsanhörung oder des Wirtschaftsausschusses. Ein Passwort allein genügt hier nicht — die Anmeldung muss einen zweiten Faktor gesehen haben.
Besonders geschützt
Material, dessen Freigabe an ein anderes Gremium eine ausdrückliche, befristete und begründete Entscheidung ist, für die je nach Konstellation zwei Personen nötig sind.
Zugriff wird bei jeder Anfrage geprüft
Nicht beim Anmelden und nicht in der Oberfläche. Jede einzelne Anfrage wird gegen die Berechtigung entschieden, die im Moment der Anfrage besteht — und im Zweifel abgelehnt statt erlaubt.
Zweiter Faktor und Step-up
Konten können mit einer Authenticator-App (TOTP), Wiederherstellungscodes und Passkeys nach WebAuthn gesichert werden. Für besonders geschützte Inhalte und kritische Handlungen verlangt das System eine erneute, stärkere Bestätigung.
Trennung zwischen den Gremien
Ein Vorgang der Schwerbehindertenvertretung ist für den Betriebsrat nicht sichtbar — auch nicht als Anzahl, als Titel oder als Treffer in einer Liste. Sichtbar wird er erst durch eine ausdrückliche, befristete Freigabe.
Verschlüsselung als Normalfall
Fachliche Inhalte werden von der Anwendung verschlüsselt, bevor sie Datenbank oder Dateispeicher erreichen — jedes Dokument mit eigenem Schlüssel. Ein kopierter Datenbestand ohne das zugehörige Schlüsselmaterial gibt keine Gremieninhalte preis.
Ein Protokoll, das sich nicht unbemerkt ändern lässt
Anmeldungen, Zugriffe auf besonders geschützte Inhalte, Berechtigungsänderungen, Freigaben und administrative Handlungen werden aufgezeichnet. Die Einträge sind kryptografisch verkettet: eine nachträgliche Änderung fällt bei der Prüfung auf.
Geprüfte Uploads
Eine hochgeladene Datei wird in Quarantäne genommen, anhand ihrer Bytes identifiziert, auf Schadsoftware geprüft und erst dann verschlüsselt abgelegt. Was die Prüfung nicht bestanden hat, wird kein lesbares Dokument.
Kein Stimmverhalten, keine Aufzeichnung
Bei gewöhnlichen Abstimmungen wird nur das Gesamtergebnis gespeichert. Sitzungen werden nicht aufgezeichnet. Was nicht erhoben wird, kann auch nicht ausgewertet werden.
Nachvollziehbare Entscheidungen
Warum galt ein Mitglied bei einem Beschluss als nicht teilnehmend? Warum endete eine Frist an diesem Tag? Zu rechtlich erheblichen Entscheidungen hält Gremia.BR den Stand fest, gegen den sie getroffen wurden.
Was wir nicht behaupten
Kein System ist unangreifbar, und keine Software macht eine Organisation von sich aus sicher. Was Gremia.BR leistet, ist eine Architektur, in der die Trennung zwischen technischem Betrieb und fachlichem Zugriff nicht auf Vertrauen beruht, sondern durchgesetzt wird — und in der nachvollziehbar bleibt, wer wann Zugriff hatte. Der Betrieb, die Schlüsselverwaltung und die organisatorischen Regeln darum herum bleiben Aufgabe des Betreibers.
Details zur Betriebs- und Schlüsselverwaltung besprechen wir in einem Gespräch und in der Betriebsdokumentation, nicht auf einer öffentlichen Seite.
Sicherheitsfragen im Detail besprechen
Wenn Ihre IT-Sicherheit oder Ihr Datenschutzbeauftragter Fragen hat, gehen wir sie konkret durch — an Ihrer Architektur entlang.